

「場所にとらわれず、安心・安全・簡単につなぐ」
お客さまのニーズに合わせ、デバイス、ネットワークやセキュリティなどを組み合わせ、最適なソリューションをKDDIがワンストップで支援します。
お客さまのニーズに合わせ、デバイス、ネットワークやセキュリティなどを組み合わせ、最適なソリューションをKDDIがワンストップで支援します。

※ 記事制作時の情報です。

サイバー攻撃とは、ネットワークを通じて情報システムに対し、悪意を持って不正な行為をすることです。具体的には、データの窃取や破壊、改ざんのほか、システムの機能停止やサービス妨害 (DoS/DDoS攻撃) などが含まれます。
攻撃の対象は、パソコンやスマートフォン、サーバーなどが中心です。攻撃は主にインターネットを介して行われますが、USBメモリや外付けハードディスクなどの物理的なデバイスを通して、攻撃される可能性もあります。サイバー攻撃には手段や目的によって数多くの種類が存在するため、さまざまな事態に対応できる幅広い対策が必要です。
関連記事:be CONNECTED.|KDDI×LAC presents Security Fes 2025 vol.1 サイバーセキュリティ最前線~サイバーレジリエンスの重要性~
関連サービス:サイバーセキュリティ
近年、企業のDX推進やクラウド利用が加速したことで、サイバー攻撃は事業継続そのものを脅かす経営課題へと変化しています。攻撃者の目的も、従来の愉快犯的なものから、金銭の窃取 (ランサムウェア) や事業妨害、さらにはセキュリティ対策が手薄な取引先を経由して大企業を狙う「サプライチェーン攻撃」といった、より悪質で巧妙なものへとシフトしています。
警察庁の報告 (注1) でも、ランサムウェアによる被害は依然として高水準で推移しており、こうした動向を理解することが、効果的な対策を講じる第一歩となります。
関連サービス:マネージド ゼロトラスト

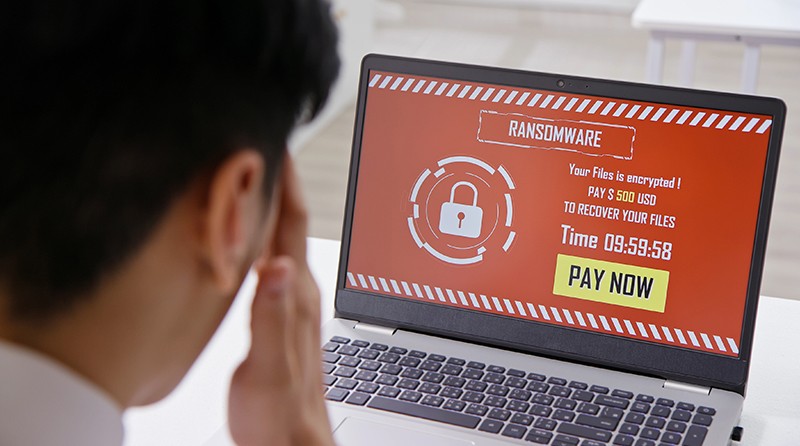
ランサムウェアは、マルウェア (悪意のあるプログラム) の一種で、企業に甚大な被害をもたらす攻撃手法の一つです。感染すると、社内のファイルやシステムが暗号化され、利用できない状態にされます。そのうえで「データを元に戻してほしければ身代金を支払え」と要求するメッセージが表示されるのが典型的な手口です。
近年では、データを暗号化するだけでなく「身代金を支払わなければ盗んだデータを公開する」と脅迫する“二重恐喝型”が主流となっており、世界中で多くの企業が甚大な被害を受けています。一度侵害されると、復旧費用・業務停止・信用失墜など、事業継続に深刻な影響を及ぼします。
Emotet (エモテット) は、メールを通じて感染を広げるマルウェアです。過去のメールのやり取りを引用し、業務連絡を装った巧妙なメールを送信することで、受信者に添付ファイルを開かせたり、不正なリンクをクリックさせたりして感染させます。
Emotetの厄介な点は、単体で大きな被害を与えるのではなく、ほかのマルウェアの侵入口になることです。一度感染すると、ランサムウェアなど、より深刻な攻撃を呼び込む踏み台にされるケースが多く報告されています。また、感染した端末から連絡先情報を盗み出し、取引先や関連企業にも偽メールを送り続けるため、自社が加害者になってしまうリスクも無視できません。
標的型攻撃 (注2) は、特定の組織や個人を狙って行われる巧妙なサイバー攻撃です。
主にメールを使用してマルウェアに感染させ、標的のネットワークに侵入します。標的を絞ることで、より相手を欺きやすいメールの件名や内容が巧妙に作られ、真偽の判別が困難です。この攻撃では、最初に感染した情報機器を足がかりとしてネットワークに潜入し、目的とする機密情報の窃取や破壊を行います。
サプライチェーン攻撃は、セキュリティが万全ではない外部委託先や関連企業を経由してサイバー攻撃を行う手法です。
セキュリティが強固な大手企業や官公庁を標的とする場合、直接攻撃するよりも関連企業経由のほうが侵入しやすいため、攻撃者はその弱点を突こうとします。
大手企業がサプライチェーン攻撃に備えるには、自社のみならず取引先や海外拠点のセキュリティにもできる限り目を配ることが不可欠です。そうした対策により、攻撃者が防御の甘い企業を足がかりにしてネットワークに侵入するリスクを抑えられます。
フィッシングは、信頼できる大手企業や公的機関になりすまして、個人情報を盗み出す手法です。
メールから本物そっくりの偽のWebサイトに誘導して、ログイン情報やクレジットカード情報などを入力させます。知らずにアクセスすると高額な被害につながる危険性があります。
昨今はフィッシングなどによるログイン情報の漏えいを未然に防ぐ手段として、パスワードレスセキュリティ「FIDO認証」に注目が集まっています。詳しくはこちらの記事をお読みください。
DoS攻撃は、1台の情報機器を使い、ターゲットに大量のデータを送ったり、膨大な数のアクセスを行ったりする攻撃を言います。この攻撃では、ターゲットのサーバーに過度の負荷をかけて、サイトへのアクセス障害やサービス停止を引き起こすことを狙います。
このDoS攻撃を複数の情報機器から一斉に行うのが、DDoS攻撃です。DDoS攻撃は、マルウェアにより乗っ取った情報機器を使って行われるケースが増加しています。また、複数の場所から攻撃されるため、攻撃元のIPアドレスを特定してアクセスを遮断するといった手法だけでは対策が困難です。

KDDIではDDoS対策サービスを提供しており、月額の固定課金プランに加え、DDoS攻撃の防御時間実績に応じた従量料金プランを用意しています。詳細についてはこちらのページをご覧ください。
SQLインジェクションは、データベースを操作する言語である「SQL」を用いて、データに不正アクセスする手法です。
例えばショッピングサイトには、会員情報やクレジットカード番号などの重要な情報がデータベースに保存されており、それらにアクセスするためにSQLが使用されています。
攻撃者はWebサイトの入力フォームなどにSQL文を埋め込み、「データベースの内容をすべて表示する」「データを削除する」といった不正な命令を実行させます。その結果、個人情報の漏えいやデータの改ざん・削除などの被害が発生する可能性があります。
クロスサイトスクリプティングは、Webサイトに「罠」を仕掛けておき、アクセスした人を攻撃する手法です。攻撃者は掲示板やお問い合わせフォームなどの入力欄に「罠」となる不正なスクリプトを仕込み、そのページを訪れたユーザーがスクリプトを実行してしまうように仕向けます。
これを起因として、Cookie (注3) から個人情報漏えいや、マルウェア感染、あるいは不正送金や悪意ある情報発信などの意図しない操作を実行させられるといった被害が発生します。Cookieを利用してログインの管理を行っているサイトなどは注意が必要です。
ゼロデイ攻撃とは、OSやソフトウェアに存在する、開発元もまだ把握していない“未発見の脆弱性”を突くサイバー攻撃です。問題が発見される前に攻撃が始まるため、修正プログラム (セキュリティパッチ) が用意されておらず、防御のための猶予が全くない状態で被害が発生します。
この攻撃が危険なのは、一般的なウィルス対策ソフトや脆弱性診断では検知しにくく、企業が気づかないうちに侵入を許してしまう可能性がある点です。修正プログラムが提供されるまでの間は、企業は脆弱性を抱えたまま運用することになり、その隙を突かれて情報盗難やランサムウェアの侵入など、深刻な被害に発展するリスクがあります。
2021年10月、国内のある地方の中核病院がランサムウェア攻撃を受け、電子カルテシステムが全面的に使用不能となる深刻な事態が発生しました。攻撃の原因は、外部からのアクセスに利用していたVPN機器に未対応の脆弱性が存在したことにあります。
攻撃により、電子カルテサーバーに保存されていた患者データが暗号化され、過去の診療記録の閲覧や新規入力が一切できなくなりました。これにより、新規患者の受け入れを2カ月近く停止せざるを得なくなり、通常診療も紙のカルテで代用するなど、地域医療に深刻な影響を及ぼしました。
病院側は身代金の支払いを拒否し、バックアップからの復旧を試みましたが、最終的に電子カルテシステムが完全復旧したのは約2カ月後でした。この事件は、ランサムウェア攻撃が事業継続を物理的に不可能にし、社会インフラそのものを麻痺させる危険性があることを示す象徴的な事例として広く知られています。
2020年9月、ある大手食品メーカーは、自社で利用しているパソコンがマルウェア「Emotet」に感染したことを公表しました。この事例で問題となったのは、Emotetの持つ巧妙な“なりすまし”と“拡散”の能力です。感染したパソコンからメール情報が窃取され、それを悪用して、グループの従業員になりすました不審なメールが、ほかのグループ会社や社外の関係者へと送信される事態が発生しました。
これらの「なりすましメール」は、過去のメールの件名や本文を引用して返信を装うため、受信者は正規の業務連絡と信じてしまいがちです。もし受信者が添付ファイルを開いたり、URLをクリックしたりすれば、そこからさらに感染が拡大し、被害が連鎖していくことになります。
この事例は業種を問わず、あらゆる企業がEmotetの脅威に晒されていることを示しています。そして、一度感染すれば、自社が被害者であると同時に、社会的信用を共に築いてきた大切な取引先を危険に晒す“加害者”にもなり得るという、Emotetの厄介なリスクを浮き彫りにしました。
サイバー攻撃でひとたび被害を受ければ、深刻な影響が生じかねません。被害を未然に防ぐための対策方法を具体的に紹介します。
サイバー攻撃に対応するためのセキュリティソフトは、さまざまな製品が提供されています。マルウェアの感染や不正アクセスがないかをリアルタイムで監視します。信頼できるセキュリティソフトを選んで情報機器にインストールすることで、多くの種類のサイバー攻撃から、ある程度保護することが可能です。
ただし、サイバー攻撃の手法は日々進化しており、新しいマルウェアも次々に生まれているため、インストールしただけでは安心できません。変化していく状況に対応するために、セキュリティソフトは頻繁にアップデートして、最新の状態を保ちましょう。
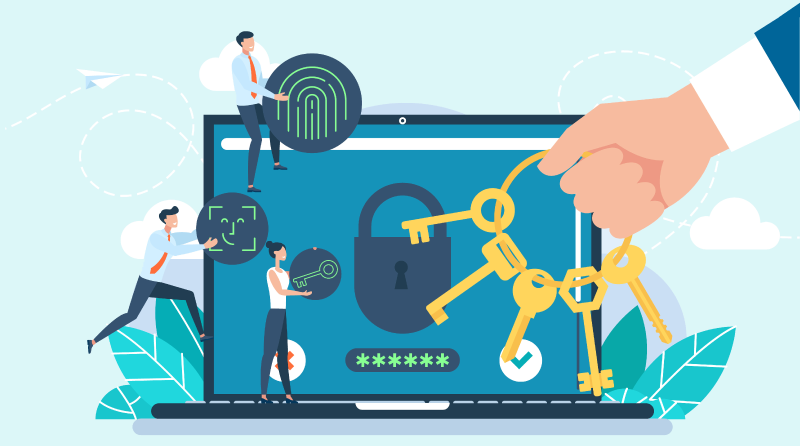
多要素認証は、ログインの際に複数の認証方法を組み合わせる対策を言います。
以下の3要素のうち、2種類以上を使用します。
ログイン情報は常に盗まれるリスクを抱えています。多要素認証の導入により、どれかひとつの情報が盗まれたとしても、不正ログインを防げます。
| 知識情報 | ID、パスワード、秘密の質問など |
|---|---|
| 所持情報 | スマートフォン、ICカードなど |
| 生体情報 | 指紋、顔、声、静脈など |
社内研修を行い、従業員がサイバーセキュリティについて理解を深めることも、サイバー攻撃への対策として有効です。
特に従業員のうっかりミスによるウィルス感染などを防ぐには効果的です。
研修では、不審なメールの添付ファイルを開くことでウィルスに感染する、といった基本的な事例を共有します。
同時に、感染により、企業がどれだけ深刻な被害を受ける可能性があるかも伝えるのがポイントです。セキュリティ対策の意味と目的を理解させ、日頃の業務において意識を持った行動を心掛けるよう教育を行うことが重要になっています。
サイバー攻撃は年々巧妙化し、種類も多様化しています。近年ではランサムウェアやサプライチェーン攻撃が急増し、企業のシステムだけでなく、社員がリモートワークで使用する端末や取引先のセキュリティ対策などにも注意が必要です。攻撃事例を見ると、情報漏えいや業務停止など深刻な被害が発生しており、予防策として多層防御や定期的なアップデート、社員教育が欠かせません。常に最新の脅威動向を把握し、組織全体で対策を強化することが求められます。
KDDIでは幅広いサイバー攻撃への対策方法を提供しています。国内はもちろん、海外拠点を持ちグローバルな規模でセキュリティ対策を必要としている場合でも、KDDIなら対応可能です。
働く場所を意識せず企業のデータを保護できる「ゼロトラスト型セキュリティ」でセキュリティ強化と利便性向上の双方を実現し、貴社のデータを守ります。サイバー攻撃への対策を検討中の方は、お気軽にご相談ください。
KDDIでは提携パートナーのセキュリティ商材も取り扱っております。請求はKDDIからワンストップで対応可能です。