


- ・データソースとコンピュータサービスは、全てリソースと見なす
- ・ 「ネットワークの場所」に関係なく、通信は全て保護される
- ・ 組織のリソースへのアクセスは、全て個別のセッションごとに許可される
- ・ リソースへのアクセスは動的なポリシーによって決定される
- ・ 組織が保有するデバイスは、全て正しくセキュリティが保たれているように継続的に監視する
- ・ リソースの認証と認可は、全てアクセスが許可される前に動的かつ厳密に実施される
- ・ 資産・ネットワーク・通信の状態について可能な限り多くの情報を収集し、セキュリティを高めるために利用する
導入事例を検索
閉じる
閉じる
閉じる
閉じる
記事を検索
記事を検索
メールマガジン
ゼロトラストモデルの構成要素とは?
海外拠点で多様化するIT環境に求められる最適なセキュリティ技術を解説
海外拠点で求められるセキュリティの考え方とは?最新の技術動向について網羅的に解説
2024 2/2
デジタル化が進むグローバル社会において、情報セキュリティはますます重要な課題となっています。特に、多様化するデバイスやネットワーク環境に対応するためのセキュリティ要件は細分化され、一段と複雑になりました。そこで注目されているのがゼロトラストモデルです。
ゼロトラストが何を意味しているのか、構成要素は何であるのかを理解することは、次世代のセキュリティ戦略を構築する手助けとなるため、非常に重要なスキルといえます。
本記事では、ゼロトラストの考え方と構成要素、そして今後海外拠点で新たに求められる次世代ゼロトラストの要件について解説します。
ゼロトラストが何を意味しているのか、構成要素は何であるのかを理解することは、次世代のセキュリティ戦略を構築する手助けとなるため、非常に重要なスキルといえます。
本記事では、ゼロトラストの考え方と構成要素、そして今後海外拠点で新たに求められる次世代ゼロトラストの要件について解説します。
ゼロトラストとは
近年、セキュリティを論じる場面でよく耳にする「ゼロトラスト」とは、どのようなものでしょうか。
まずは、ゼロトラストの特徴と構成要素について解説します。
ゼロトラストモデルとは

「ゼロトラスト」とは、 Forrester Research 社が 2010年に提唱した新しいセキュリティの概念 (注1) で、その名のとおり「信頼しない」ことを基本原則としたものです。
従来のセキュリティモデルでは、一度認証されたユーザーは内部ネットワークにおいて信頼されるという考え方が一般的でした。しかし、その結果、一度内部に侵入した攻撃者が自由に動き回れる問題が浮き彫りになりました。ゼロトラストは、こうした問題に対処するために生まれた新しいセキュリティの考え方です。
社内ネットワークやインターネットといったネットワークの境界にとらわれず、過去に行われた認証や検証を一切信頼せずに、データへアクセスするたびに厳密な認証を実施し、データそのもののセキュリティを保証します。
このゼロトラストモデルにより、データやリソースへの不適切なアクセスを防ぎ、攻撃者がネットワーク内部で自由に動き回ることを封じられます。組織のセキュリティ体制全体が強化され、情報漏えいやデータ侵害から保護されます。
- 注1) 出典元:The Definition Of Modern Zero Trust
- ※ 外部サイトへ遷移します。
ゼロトラストの基本原則
ゼロトラストモデルは、信頼されたネットワーク内部ですべてのアクセスを検証し、リスクを最小化するためのセキュリティフレームワークです。
その中心的な概念は「信頼しない、常に検証する」であり、さまざまな構成要素を持っています。NIST (米国立標準技術研究所) によると、ゼロトラストにおける基本原則 (注2) は以下のとおりです。
- 注2) 出典元:NIST Special Publication 800-297 ゼロトラスト・アーキテクチャ
- ※ 外部サイトへ遷移します。
ゼロトラストの構成要素
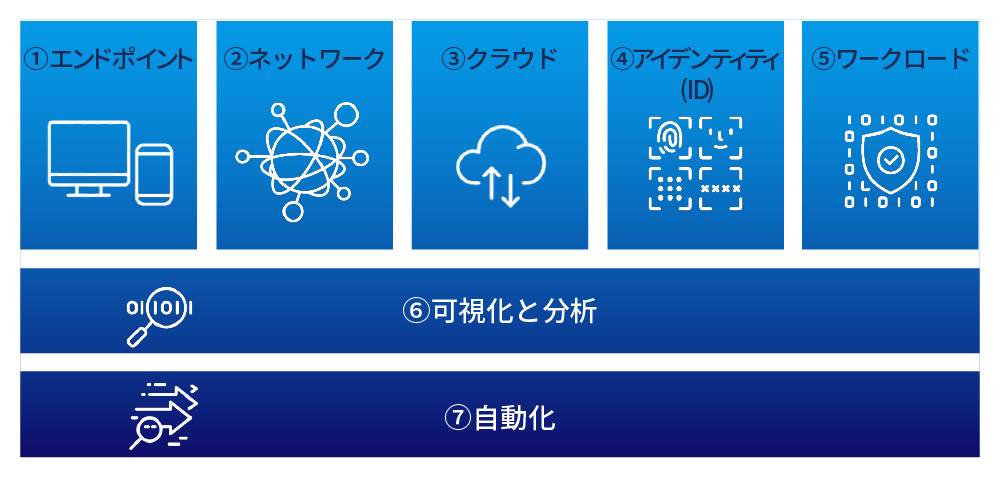
ゼロトラストの構成要素は、この基本原則に準拠したものでなければなりません。ゼロトラストの構成要素は以下のとおりです。
ゼロトラストモデルでは、これらの構成要素のセキュリティを確保するための対策を講じる必要があります。
|
ゼロトラストの構成要素は多岐にわたり、それぞれ個別にセキュリティ対策を施す必要があります。
ここでは、ゼロトラスト構成要素を掘り下げて解説します。
1. エンドポイント
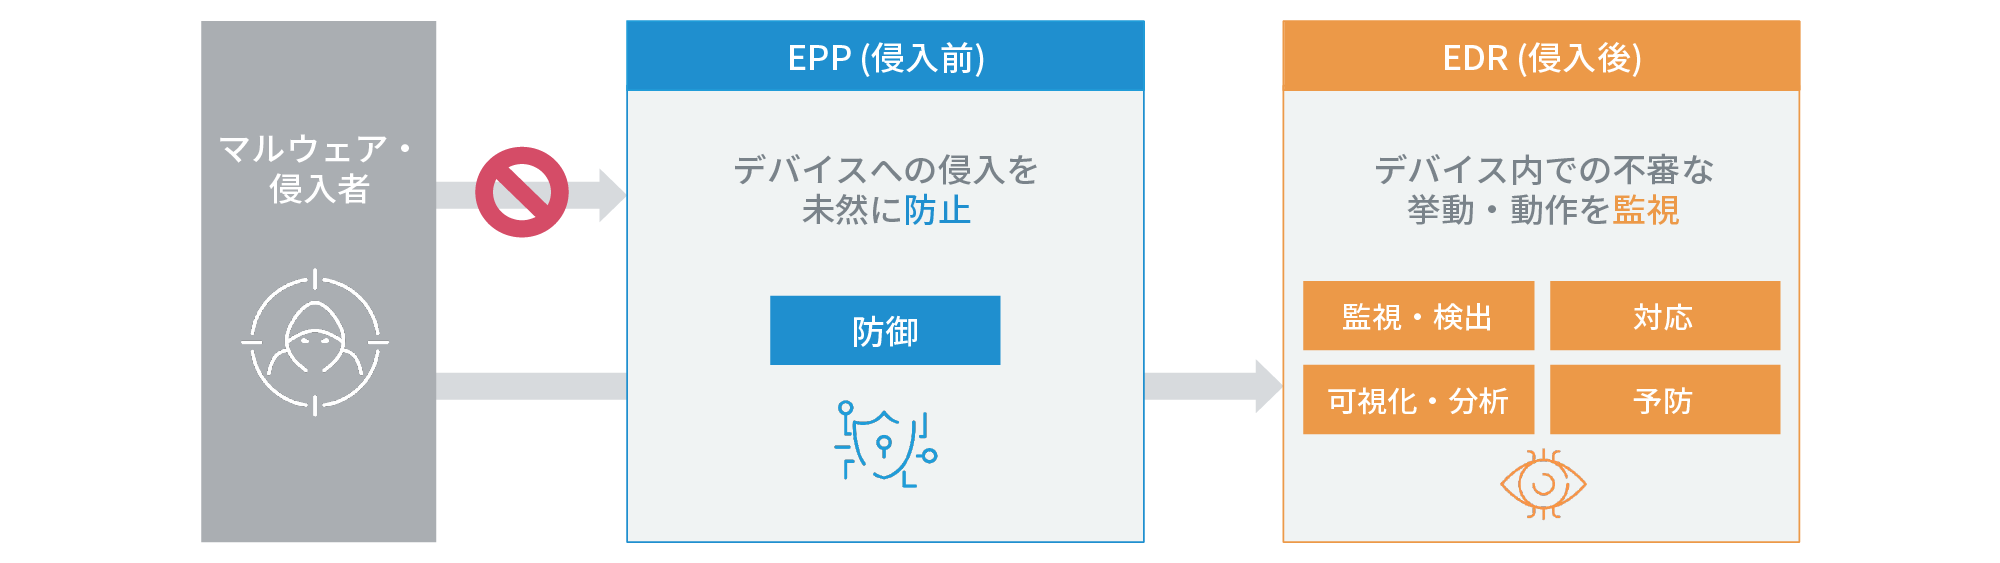
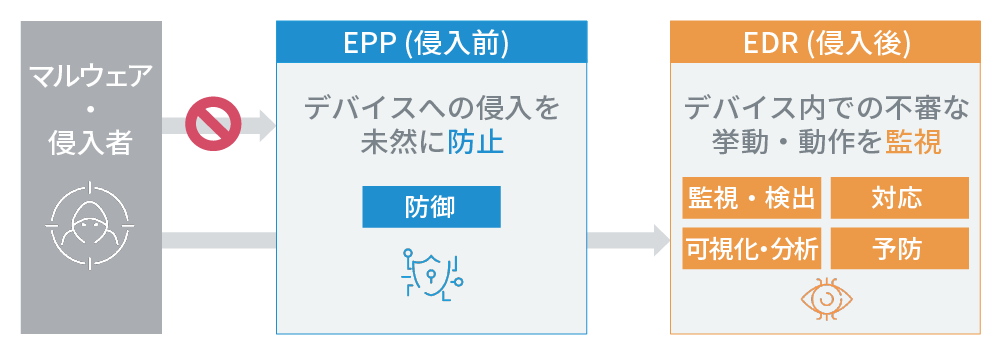
エンドポイントとは、ネットワークに接続されるデバイスのことです。ゼロトラストでは、信頼できるデバイスからのアクセスのみを許可する必要があります。エンドポイントのセキュリティを確保するための技術には以下のようなものがあります。
2. ネットワーク
ゼロトラストにおいて、全ての通信は検証・保護される必要があります。ネットワークのセキュリティを確保するための技術は以下のとおりです。
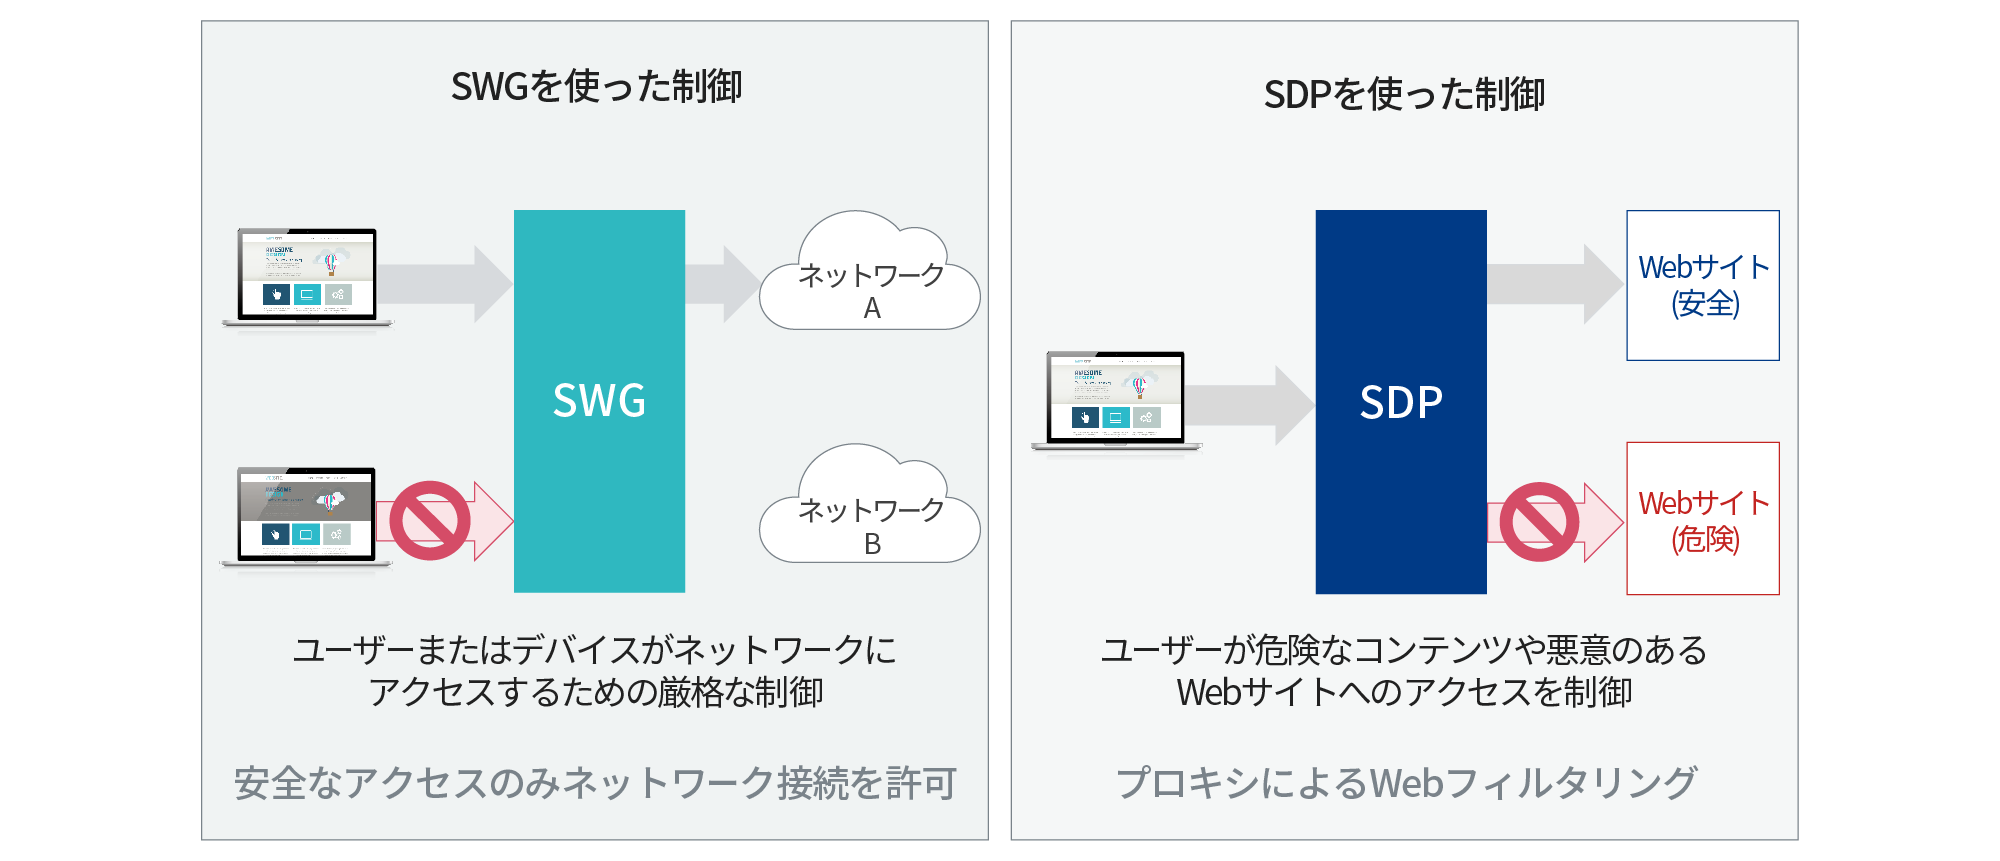
3. クラウド
クラウドサービスへのアクセスは厳格に制御され、動的なポリシーに基づいて許可される必要があります。クラウドのセキュリティを確保するための主な技術は以下の2つです。この2つはそれぞれ異なるセキュリティ保護を担うため要件に応じて選択することが望ましいですが、両方導入することで効果が最大化されます。
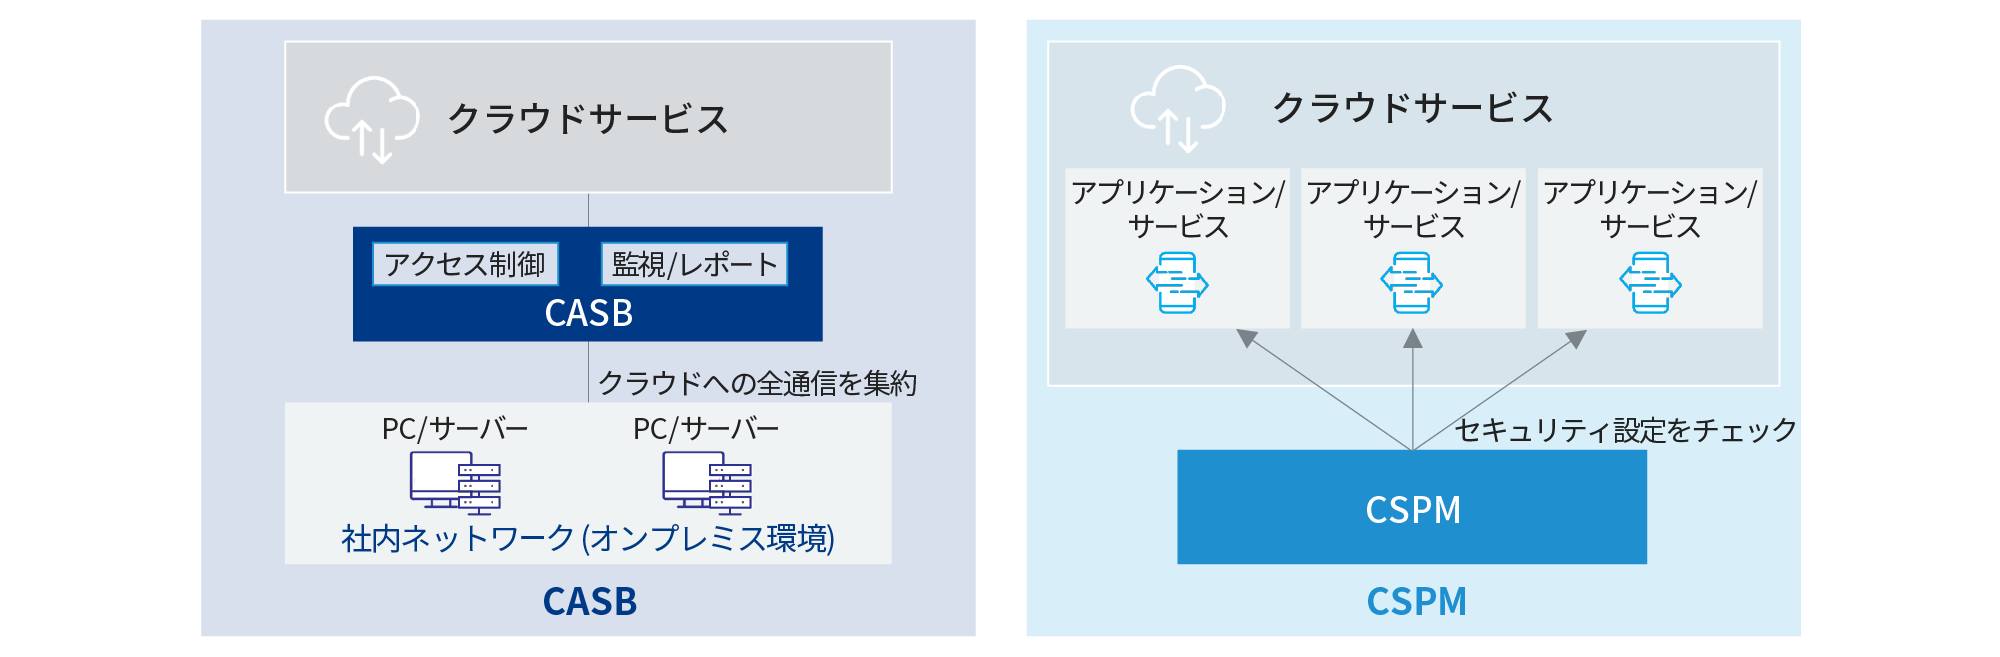
4. アイデンティティ (ID)
アイデンティティ (ID) とは、ユーザーIDのことです。IDは毎回認証される必要があります。アイデンティティのセキュリティを確保するための技術には以下のようなものがあります。
5. ワークロード
ワークロードとは、サーバーやクラウド環境で実行される、仮想マシン、Webアプリケーション、データベースなどのアプリケーションやサービスです。ワークロードのセキュリティを確保するための代表的な技術は以下のとおりです。
6. 可視化と分析
ゼロトラストでは、全てのアクセスと挙動が可視化され、その情報を分析してセキュリティを高めることが重要です。可視化と分析のための技術としては以下が挙げられます。
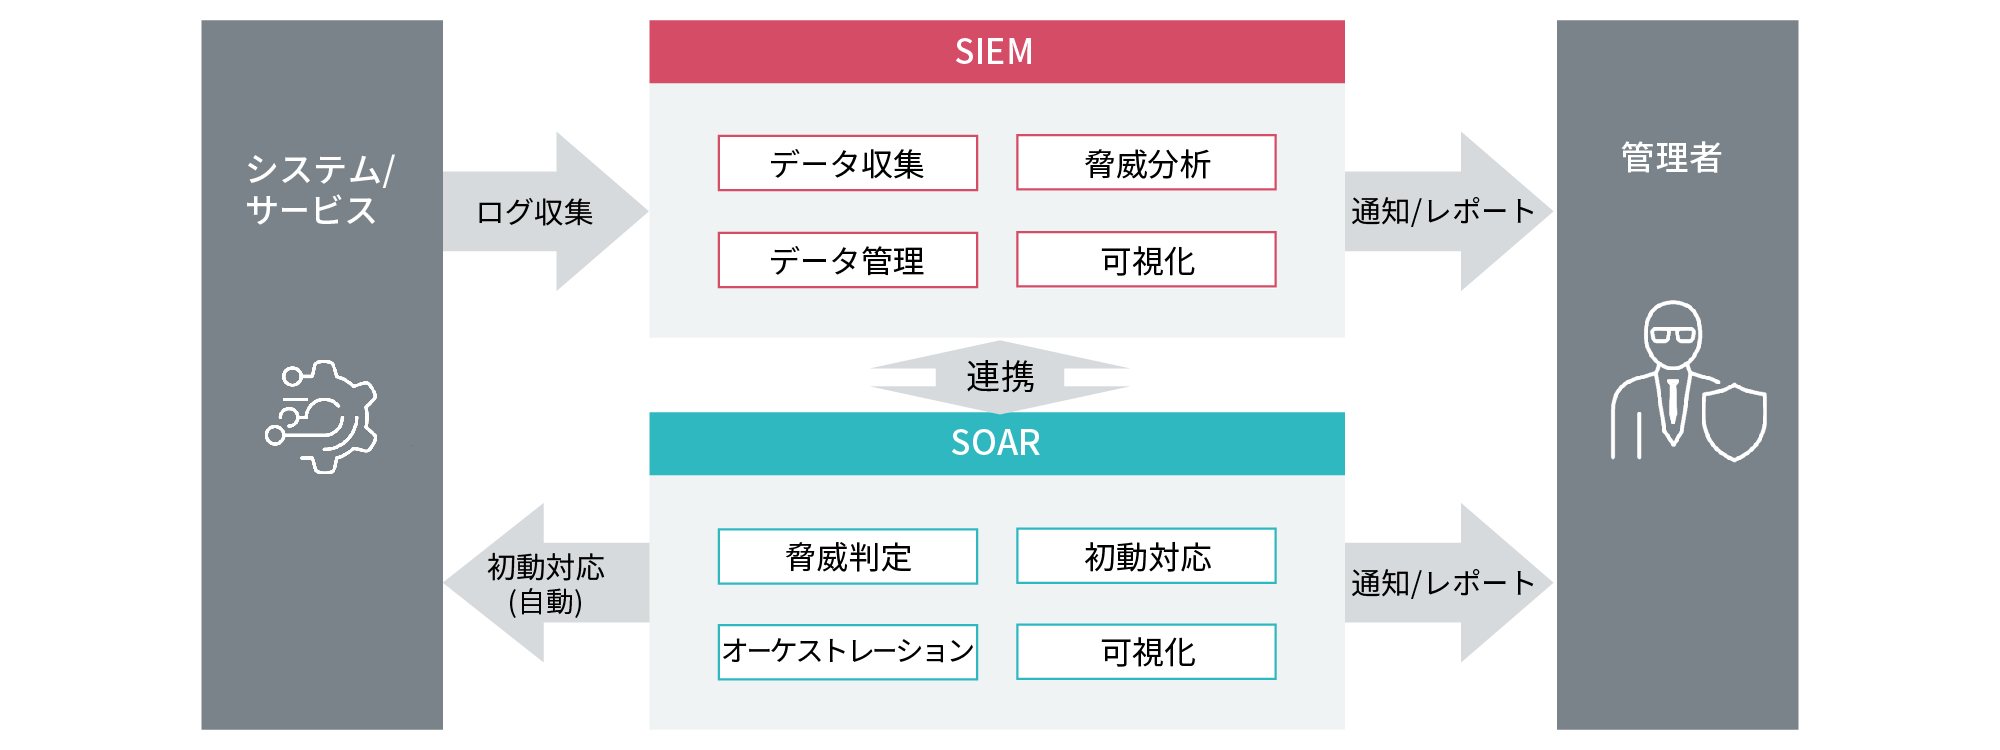
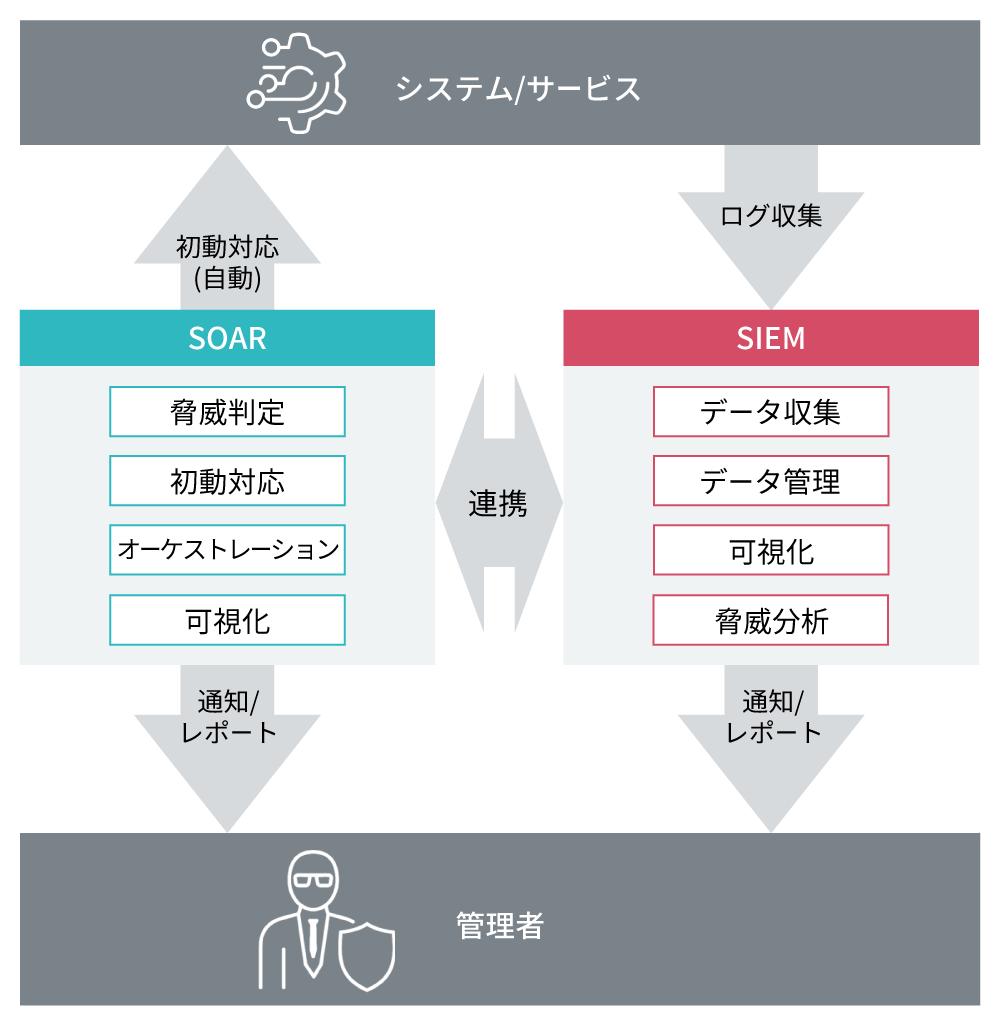
7. 自動化
自動化とは、ゼロトラストモデルの鍵となる構成要素で、セキュリティ確保のタスクを自動実行することです。自動化により、人間が行う作業を軽減し、より正確かつ効率的なセキュリティ運用を実現できます。ゼロトラストにおける自動化の技術には以下のようなものがあります。
今後海外拠点で求められる次世代のゼロトラストの要件
セキュリティの技術は絶えず進化しており、ゼロトラストモデルも例外ではありません。今後、海外拠点で新たに求められる次世代ゼロトラストの市場規模と要件について解説します。
ゼロトラストの市場規模
ゼロトラストは、グローバルのサイバーセキュリティ市場全体において重要な位置付けにあり、劇的に成長しています。企業のクラウドの採用、DXの実現、リモートワークの普及、そして複雑化するサイバー攻撃などの脅威により、ゼロトラストモデルの需要は今後も伸び続けるでしょう。
市場調査会社のReport Oceanのレポート (注3) によれば、グローバルにおけるゼロトラストセキュリティの市場規模は2021年~2027年の間に、17.4%以上の安定した成長が予想されており、金額に換算すると約602.5億米ドルに拡大する見込みです。ゼロトラストセキュリティ市場は、グローバルで成長を続ける領域といえます。
- 注3) 出典元:世界のゼロトラストセキュリティ市場は2027年までに602.5億米ドルに達する見通し
- ※ 外部サイトへ遷移します。
今後求められるゼロトラストの要件
次世代のゼロトラストは、以下のような新たな要件への対応が必要になると考えられます。
1. さらなる自動化とAIの活用
AIや機械学習の進歩により、異常検知や対応の自動化が技術的に可能となりました。自動化とAIの活用は、セキュリティ運用の効率化と脅威への迅速な対応を実現するために、今後ますます重要になると考えられます。自動化により、セキュリティポリシーの適用、異常検知、対応プロセスの実施など、さまざまなセキュリティ関連タスクの効率化につながります。また、AIにより、ネットワークトラフィックのパターンやユーザーの行動を学習し、膨大なデータから異常な動きや新たな脅威を迅速に検出・分析できます。自動化と AI の相乗効果により、グローバルで複雑化・悪質化するサイバー攻撃への適切な対策が可能となるでしょう。
2. プライバシー保護の強化
プライバシー保護の強化は特に重要です。ゼロトラストモデルでは、アクセス制御や認証プロセスにおいて個人を特定できる情報が用いられます。これらの機密情報が適切に保護され、不正アクセスやデータ漏えいを防ぐことがますます重要となります。
具体的には、データの暗号化や、データのアクセスログの管理、データの匿名化などが必要となるでしょう。
また、 EU一般データ保護規則 (GDPR) など、世界的にもプライバシーに関する法規制が強化されており、ゼロトラストモデルを採用する企業や組織もこれらの法規制を遵守しなければなりません。こうしたグローバルの動向により、海外拠点の企業活動に影響が出ることも予想されます。
海外拠点において新たなゼロトラストの要件に対応するには
ゼロトラストの新たな要件に対応するためには、技術だけではなく、海外の拠点を含む組織全体での理解と取り組みが必要不可欠です。たとえば、海外では拠点によってセキュリティの考え方や文化が異なり、対応レベルもまちまちになるケースがあります。
そのため、海外の各拠点におけるセキュリティポリシーの内容や重要性に関する統一的な教育とトレーニングの実施、定期的なセキュリティ監査などを実施し、絶えず意識改善とセキュリティレベルの維持に取り組む必要があります。
また、サイバーセキュリティは、絶えず進化する脅威に対応できるよう常に最新の状況を把握し、技術や方針を更新していく必要があります。具体的には、脅威インテリジェンスからの最新の脅威情報などの収集と分析や、定期的なセキュリティパッチ精査などを実施し、セキュリティの継続的な向上と新たな脅威への対応能力を確保することが重要です。
まとめ
本記事では、ゼロトラストの構成要素、および海外拠点において今後求められるゼロトラストの要件について解説しました。
KDDIでは、海外拠点においてゼロトラストを実現するサポートを行っています。「効率的なセキュリティ対策を実施したいけれど方法がわからない」とお困りの方は、ぜひ一度KDDIにご相談ください。
次回は、ゼロトラストで防ぐことのできる脅威についてご紹介します。

関連記事






























ホワイトペーパー


ピックアップ


